CVE-2023-32268: credenziali LDAP in chiaro in MicroFocus Filr Appliance
Un amministratore di Filr può recuperare in chiaro la password di servizio LDAP usata per sincronizzare Active Directory, aprendo la strada alla compromissione del domain controller.
- CVE
- CVE-2023-32268
- Prodotto
- MicroFocus (OpenText) Filr Appliance 3.0 build 4670
- CVSS
- 7.2
- Severità
- high
- Stato
- patched
TL;DR
MicroFocus Filr Appliance 3.0 (build 4670) mostra a un utente amministratore la password di servizio usata per sincronizzare gli utenti da Active Directory via LDAP. La password è offuscata nell’interfaccia, ma viene restituita in chiaro nella risposta della chiamata RPC che popola la pagina di configurazione. Con quella credenziale un attaccante può autenticarsi al domain controller e procedere con esfiltrazione dati e movimenti laterali.
Vulnerabilità che ho individuato durante un’attività di penetration test svolta nel mio lavoro in Tinexta Cyber. La pubblicazione segue la responsible disclosure: dettagli resi noti dopo la patch del vendor.
Contesto
Filr è il prodotto di MicroFocus (ora OpenText) per l’accesso e la condivisione di file da qualsiasi dispositivo. Nelle installazioni aziendali viene integrato con Active Directory: un account di servizio consente a Filr di sincronizzare gli utenti del dominio tramite LDAP.
La vulnerabilità è emersa durante un penetration test su un cliente che esponeva Filr. Partendo da credenziali amministrative del prodotto — quindi da un attaccante o insider già in possesso di accesso privilegiato all’applicazione — è stato possibile recuperare la password dell’account LDAP.
Dettaglio
| Vulnerabilità | CVSS v3.1 | Vettore |
|---|---|---|
| LDAP Credential Disclosure | 7.2 (High) | AV:N/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H |
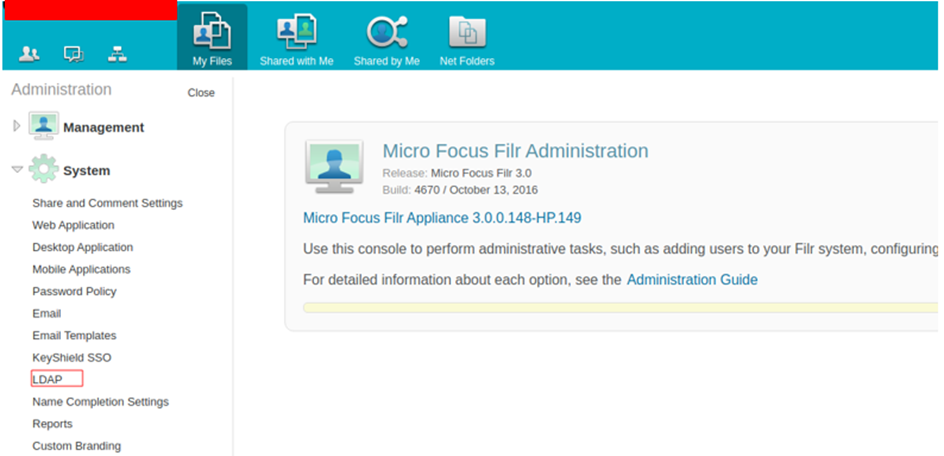
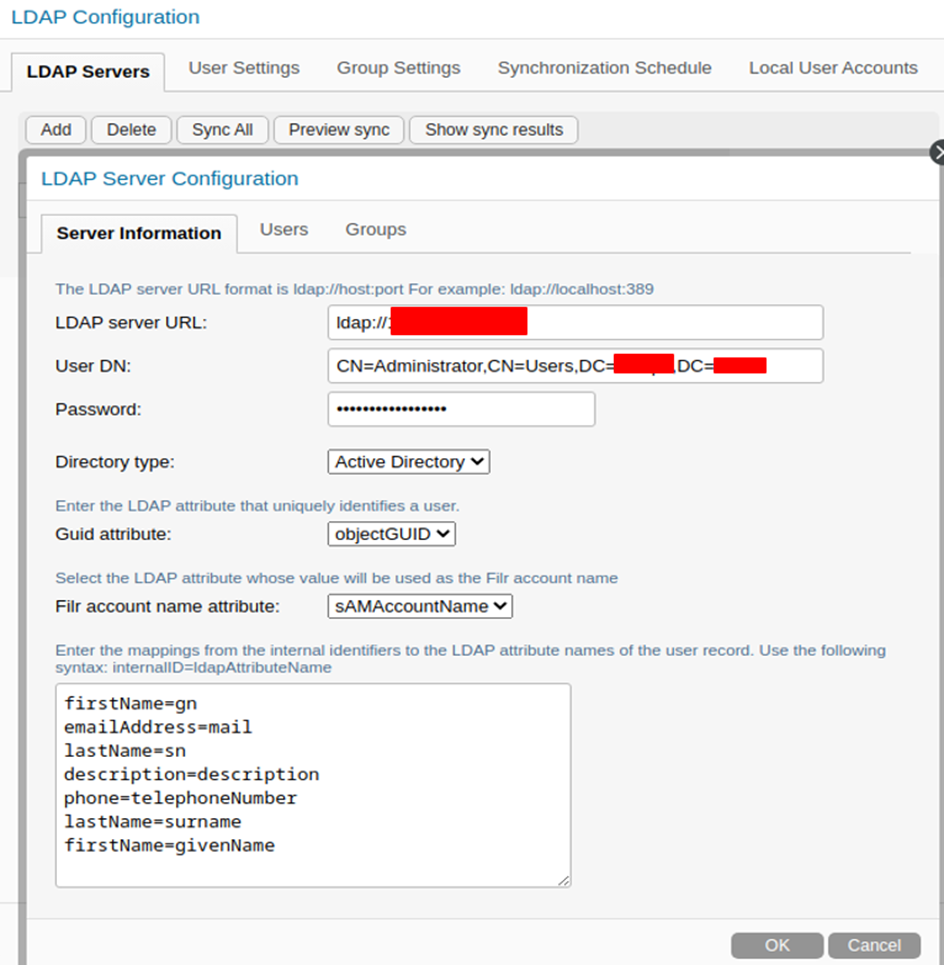
L’interfaccia web espone a un utente con privilegi elevati le credenziali dell’account di servizio usato per la sincronizzazione degli utenti di Active Directory via LDAP. Nella console la password appare offuscata.
Proof of Concept
Dopo il login con credenziali amministrative si accede alla configurazione della
web app, inclusa la sezione LDAP. La password è mascherata nella UI, ma
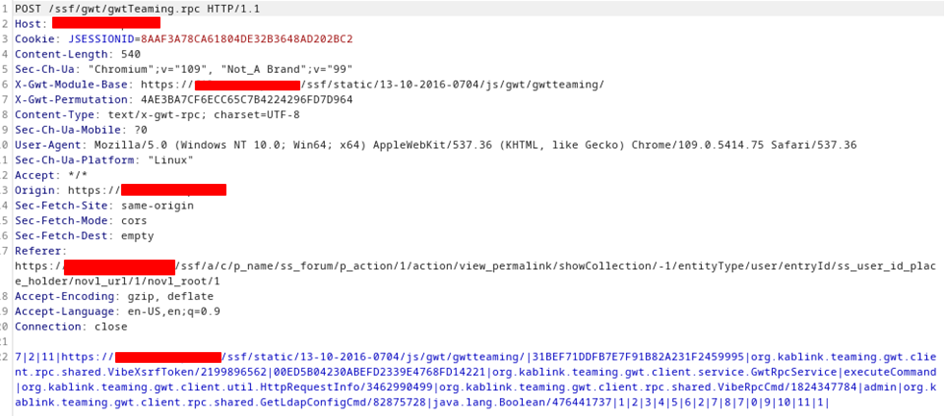
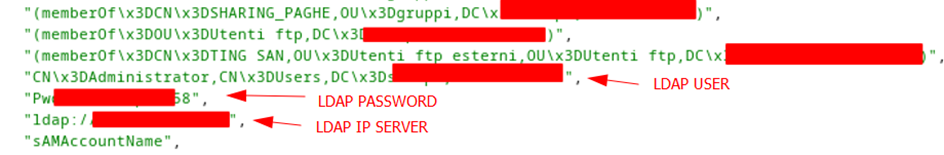
intercettando la richiesta POST al componente gwtTeaming.rpc la si ritrova
in chiaro nel corpo della risposta.
Impatto
L’account LDAP di sincronizzazione ha tipicamente privilegi elevati sul dominio. Un attaccante che ne ottenga la password può tentare l’accesso al domain controller con i massimi privilegi e, da lì, esfiltrare dati sensibili e distribuire ransomware.
Fix e mitigazioni
La patch è stata rilasciata dal vendor il 19 maggio 2023: si consiglia di aggiornare l’appliance all’ultima versione disponibile.
Timeline
| Data | Evento |
|---|---|
| 2023-01-30 | Scoperta della vulnerabilità |
| 2023-03-01 | Primo contatto con il vendor via e-mail |
| 2023-03-07 | Il vendor inoltra la segnalazione al team interno |
| 2023-04-19 | Il vendor conferma l’avvio della gestione |
| 2023-05-19 | Rilascio della patch |
| 2023-06-28 | Pubblicazione del security advisory |
| 2023-12-06 | Assegnazione di CVE-2023-32268 |